એક સજાગ વાચકમિત્રે મોકલાવેલા ઈ-મેઇલનાં બે ઉદાહરણ સ્પષ્ટ બતાવે છે કે આપણી માહિતી ચોરવા માટેના આ પ્રયાસ બહુ સહેલાઈથી પારખી શકાય છે, ફક્ત થોડી સાવધાની રાખવાની જરૂર જ હોય છે.
આગળ શું વાંચશો?
- ‘યાહૂ’નો મેઇલ
- ‘આઇડીબીઆઇ’નો મેઇલ
- સવાલ થોડી સજાગતાનો
‘સાયબરસફર’ના એક વાચકમિત્ર, શ્રી કુલીનભાઈ દેસાઈને તેમના ઈ-મેઇલ આઇડી પર એક મેઇલ મળ્યો.
મેઇલમાં ‘ફ્રોમ’માં લખવામાં આવ્યું હતું યાહૂ અને સબ્જેક્ટમાં ૧૩.૦૮.૨૦૧૫ એવી તારીખ હતી. મેઇલમાં લખવામાં આવ્યું હતું કે તમારા મેઇલબોક્સની ૧ જીબીની સ્ટોરેજ લીમિટ પૂરી થઈ ગઈ છે અને તમે તમારું મેઇલ બોક્સ રીવેલિટેડ નહીં કરો ત્યાં સુધી તમે કોઈને નવા મેસેજ મોકલી શકો નહીં કે કોઈના મેસેજ મેળવી શકશો નહીં.
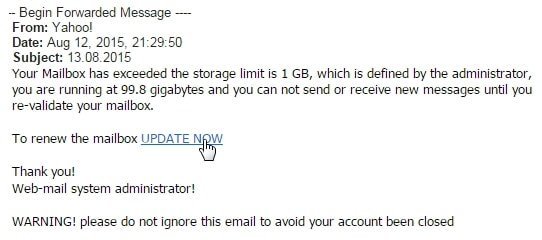 આ લખાણ સાથે મેઇલબોક્સ રીન્યુ કરવા માટે અપડેટ નાઉની લિંક પણ આપવામાં આવી હતી.
કુલીનભાઈ સજાગ હતા એટલે એમને ખ્યાલ આવી ગયો કે આ મેઇલમાં કંઈક ગરબડ છે. વિગતો તપાસવા તેમણે પેલી લિંક પર ક્લિક કર્યું. જે પેજ ખૂલ્યું એ યાહૂ મેઇલના સાઇન-ઇન પેજ જેવું જ હતું અને તેમાં તેમનું મેઇલ એડ્રેસ અને પાસવર્ડ પૂછવામાં આવ્યાં. કુલીનભાઈ અહીં અટકી ગયા, કેમ કે તેમને સ્પષ્ટ થઈ ગયું કે આ બનાવટી મેઇલ હતો અને તેમનું એકાઉન્ટ હેક કરવા માટેનો એક પ્રયાસ હતો.
એ પછી, કુલીનભાઈને ‘આઇડીબીઆઇ બેન્ક તરફથી’ બીજો પણ એક મેઇલ આવ્યો જેમાં તેમના બેન્ક ખાતાની વિગતો પૂછવામાં આવી હતી. તેમનું એ બેન્કમાં ખાતું જ નહોતું!
કુલીનભાઈએ, ‘સાયબરસફર’ના અન્ય વાચકોને ઉપયોગી થાય એ માટે બંને મેઇલ ‘સાયબરસફર’ના તંત્રીને ફોરવર્ડ કર્યા.
આપણે બંને મેઇલનું પોસ્ટમોર્ટમ કરીએ.
‘યાહૂ’નો મેઇલ :
- સબ્જેક્ટ લાઇનમાં તારીખ લખી છે. ખરેખર યાહૂ તરફથી મેઇલ હોય તો મૂળ વિષયની સ્પષ્ટતા હોય.
- કોઈ સંબોધન નથી.
- લખાણમાં દેખીતી ભૂલો છે. ૧ જીબીની સ્ટોરેજમાંથી ૯૯.૮ ગીગાબાઈટ્સ વપરાઈ ગયાનો ઉલ્લેખ છે!
- મેઇલબોક્સ રીન્યુ કરવા માટે ‘અપડેટ નાઉ’ની લિંક છે!
- ‘અપડેટ નાઉ’ પર માઉસ લઈ જતાં, સ્ક્રીનમાં નીચે તેનું આખું યુઆરએલ દેખાવું જોઈએ. તે યાહૂનું નથી, પણ શોર્ટન્ડ યુઆરએલ છે.
- મેઇલ મોકલનારના હોદ્દાના છેડે પણ આશ્ચર્યચિન્હ મૂક્યું છે.
- છેલ્લે ચેતવણી લખી છે એમાં પણ દેખીતી વ્યાકરણની ભૂલો છે.
અપડેટ નાઉની લિંક પર ક્લિક કરતાં, ‘સાયબરસફર’ને ગૂગલની ચેતવણી મળી કે આ પેજ પર ફિશિંગ એટેક થતા હોવાનું નોંધાયું છે. એ ચેતવણી અવગણને આગળ વધતાં યાહૂના સાઇન-ઇન જેવું પેજ ખૂલ્યું, જેનું યુઆરએલ એડ્રેસ યાહૂનું નહોતું અને ઇમેજની ગુણવત્તા દેખીતી રીતે તદ્દન નબળી હતી. 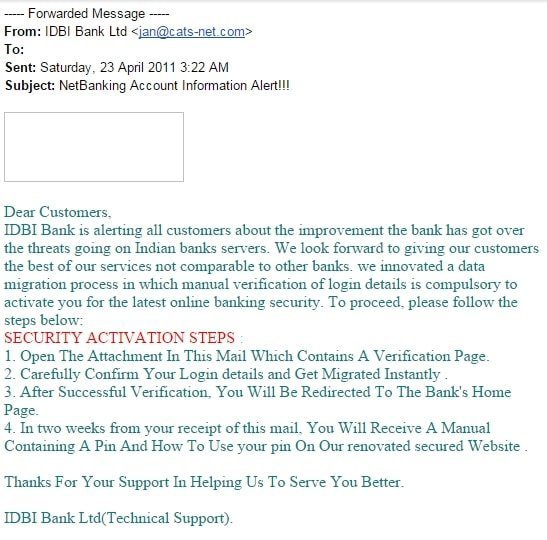
‘આઇડીબીઆઇ’નો મેઇલ :
- ફ્રોમમાં કોઈ ભળતું જ એડ્રેસ.
- ફરીથી, સબ્જેટમાં વિષયની સ્પષ્ટતા ખરી, પણ બિનજરૂરી ત્રણ-ત્રણ આશ્ચર્યચિન્હ.
- લખાણનું નબળું ફોર્મેટિંગ.
- બિનજરૂરી રીતે, વાક્યોના દરેક શબ્દોનો પહેલો અક્ષર કેપિટલ. ચોથા મુદ્દામાં એક વાક્ય સાદું અને પછી ફરી કેપિટલ્સનો મારો.
- કહેવાતા વેરિફિકેશન પેજ માટે લિંકને બદલે એટેચમેન્ટનો ઉપયોગ.
સવાલ થોડી સજાગતાનો
કુલીનભાઈએ ‘સાયબરસફર’ પરના પત્રમાં જે નોંધ ઉમેરી છે એ બહુ મહત્વની છે. તેઓ મૂળ વડોદરાના છે અને છએક મહિનાથી યુએસમાં છે. તેઓ તેમનાં બેન્ક, એલઆઇસી, મ્યુચ્યુઅલ ફંડ, શેર વગેરેનાં કામકાજ કે કોર્પોરેશન/વીજકંપનીનાં બિલ ભરવા જેવું બધું કામ યુએસ બેઠાં, ઓનલાઇન કરી લે છે. તેમના મતે આવી ઓનલાઇન સુવિધાઓ ઘણી મદદરૂપ થાય છે, પણ ઘણા લોકો તેનો ઉપયોગ કરતાં ખચકાય છે. જ્યારે સવાલ થોડા સજાગ રહેવાનો જ છે. આમ આ બંને કિસ્સામાં મેઇલમાં અને લિંકથી ખૂલતા પેજ પર એવા પૂરતા સંકેતો હતા જે બતાવતા હતા કે આ બનાવટી મેઇલ છે. ફિશિંગ એટેક તરીકે ઓળખાતા આવા હુમલાથી બચવા, ફક્ત આટલી સાદી બાબતો પર જ ધ્યાન આપવાનું હોય છે!
2 responses
I have started using it. Very useful feature. I don’t think, I will need any separate app in my mobile for browsing to the news as I have created a list for it using List feature of Twitter.
Yes, you won’t need any separate app. For PC, try tweetdeck, very useful!